Leakhound 1.0.1
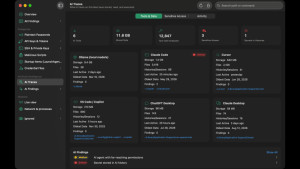
Leakhound je aplikace do řádku nabídek, která sleduje domovskou složku a hledá ponechaná tajemství: hesla v prostém textu, klíče API a tokeny, nechráněné soukromé klíče SSH, podezřelé skripty, položky spouštěné při přihlášení a soubory s přihlašovacími údaji. Provádí 45 kontrol v sedmi kategoriích a každý nález ohodnotí závažností.
Po prvním úplném skenu sleduje změny souborů a přezkoumává jen změněné, úplný sken se opakuje v nastaveném intervalu. Každý nález obsahuje soubor a řádek, maskovanou ukázku, vysvětlení rizika a doporučení; špatná oprávnění souborů s klíči se opravují jedním kliknutím. Nálezy v testovacích a ukázkových složkách jsou automaticky hodnoceny jako nízké.
Samostatná analýza prochází stopy AI asistentů pro kódování: tajemství v historiích a protokolech, riskantní příkazy, rozsáhlá oprávnění agentů, neověřené MCP servery a prompt injection v konfiguračních souborech. Vše probíhá lokálně; síť se využívá pouze pro denní ověření licence.
Hlavní funkcionality
- 45 kontrol v sedmi kategoriích s hodnocením závažnosti
- Hesla, klíče API, tokeny a soubory s údaji
- Nechráněné klíče SSH a podezřelé položky autostartu
- Analýza historií a nastavení AI kódovacích asistentů
- Nález se souborem, řádkem, vysvětlením a doporučením
- Oprava oprávnění souborů jedním kliknutím
- Průběžné sledování změn souborů a plánované skeny
- Uzamčení přehledu přes Touch ID a oznámení
Celkové hodnocení
Sdílet program
- Aktualizace programu
- 2. 10. 2026
- Antivirová kontrola
- Včera 3:41
- Staženo
- 0×
- Celkové hodnocení
-
Souhrnné informace o Leakhound
-
Licence
-
Verze programu
1.0.1 -
Autor
-
Potřeba instalace
ne -
Domovská stránka
-
Velikost souboru
3,8 MB -
Operační systém
- Mac OS X
-
Jazyk
- Angličtina
-
Staženo
0× celkem
0× tento měsíc -
Poslední aktualizace
2. 10. 2026